Creació d’una màquina virtual
amb Debian
Configuració professional d’un servidor Debian GNU/Linux sense entorn gràfic, amb SSH, UFW, ClamAV i DHCP.
Distribució Linux estable, gratuïta i de codi obert, ideal per a entorns de servidor:
- Gratuït i completament de codi obert
- Molt estable — cicles de llançament llargs i testats
- Gran disponibilitat de paquets (apt)
- Administració 100% des de terminal (CLI)
- Estàndard en entorns de producció Linux
La màquina funciona en mode CLI (Command Line Interface) per ser servidor:
- Menys consum de RAM (sense GNOME/KDE/Xfce)
- Menys consum de CPU per a processos visuals
- Menys serveis instal·lats → menor superfície d’atac
- Estàndard real en servidors de producció
SSH permet gestionar el servidor sense necessitar pantalla ni entorn gràfic:
- Connexió xifrada des de qualsevol màquina
- Execució d’ordres d’administrador remotament
- Eina estàndard en l’administració de sistemes Linux
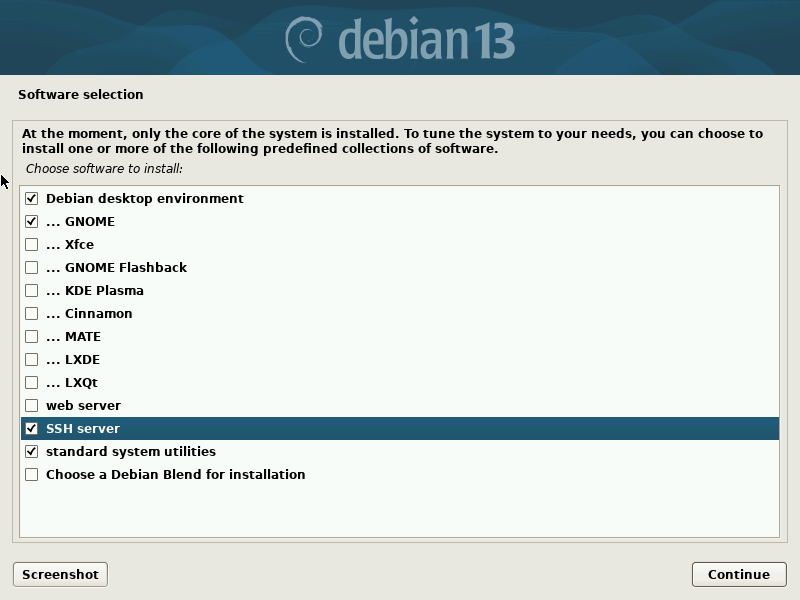
- Seleccionat durant la instal·lació de Debian
La configuració de xarxa s’obté automàticament del servidor DHCP:
- Simplifica la posada en funcionament inicial
- Assignació automàtica d’IP, màscara i gateway
- Verificació amb
ip addriip route
UFW (Uncomplicated Firewall) controla les connexions entrants al servidor:
- Bloqueja connexions no autoritzades per defecte
- SSH permès explícitament per no quedar fora
- Fàcil de gestionar des de terminal
ClamAV proporciona una capa de seguretat addicional per detectar fitxers maliciosos:
- Antivirus de codi obert per a Linux
- Analitza fitxers i directoris sota demanda
- Complementa el firewall en la seguretat del sistema
Configuració justificada de la VM
| Recurs | Configuració | Justificació |
|---|---|---|
| Sistema operatiu | Debian GNU/Linux 64 bits | Distribució estable i adequada per a servidor Linux |
| CPU | 2 processadors | Suficient per a tasques de servidor amb certa capacitat de resposta |
| RAM | 2 GB | Suficient sense entorn gràfic; evita consumir massa memòria de l’amfitrió |
| Disc | 20 GB | Espai suficient per a sistema, paquets, configuracions i registres |
| Disc virtual | Dinàmic (VDI) | Creix según necessitats; no ocupa tot l’espai immediatament |
| Xarxa | Adaptador NAT / DHCP | Permet obtenir IP, actualitzar paquets i administrar el servidor |
Primera fase: crear la màquina nova a VirtualBox amb els recursos definits a la justificació. S’utilitza una ISO de Debian proporcionada per a l’activitat.
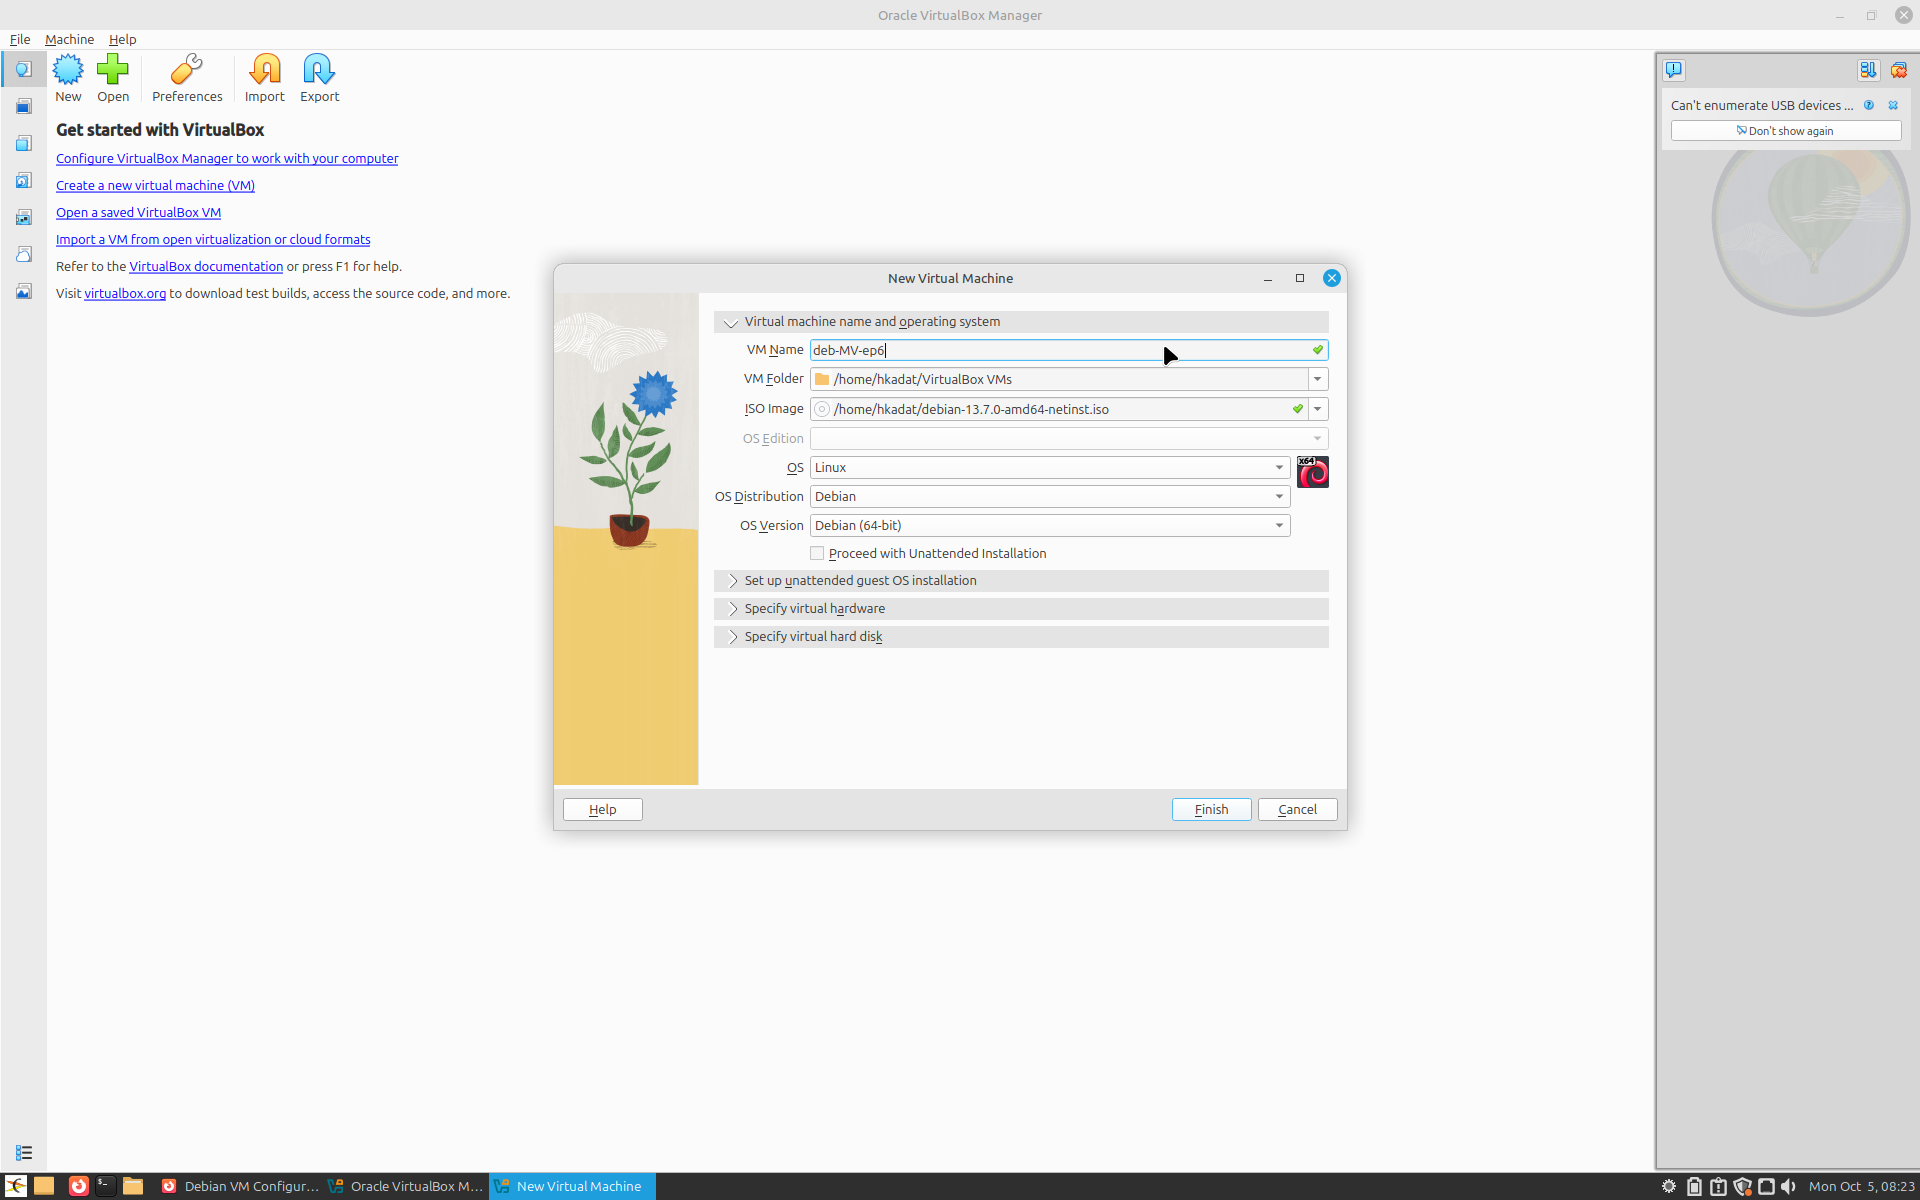
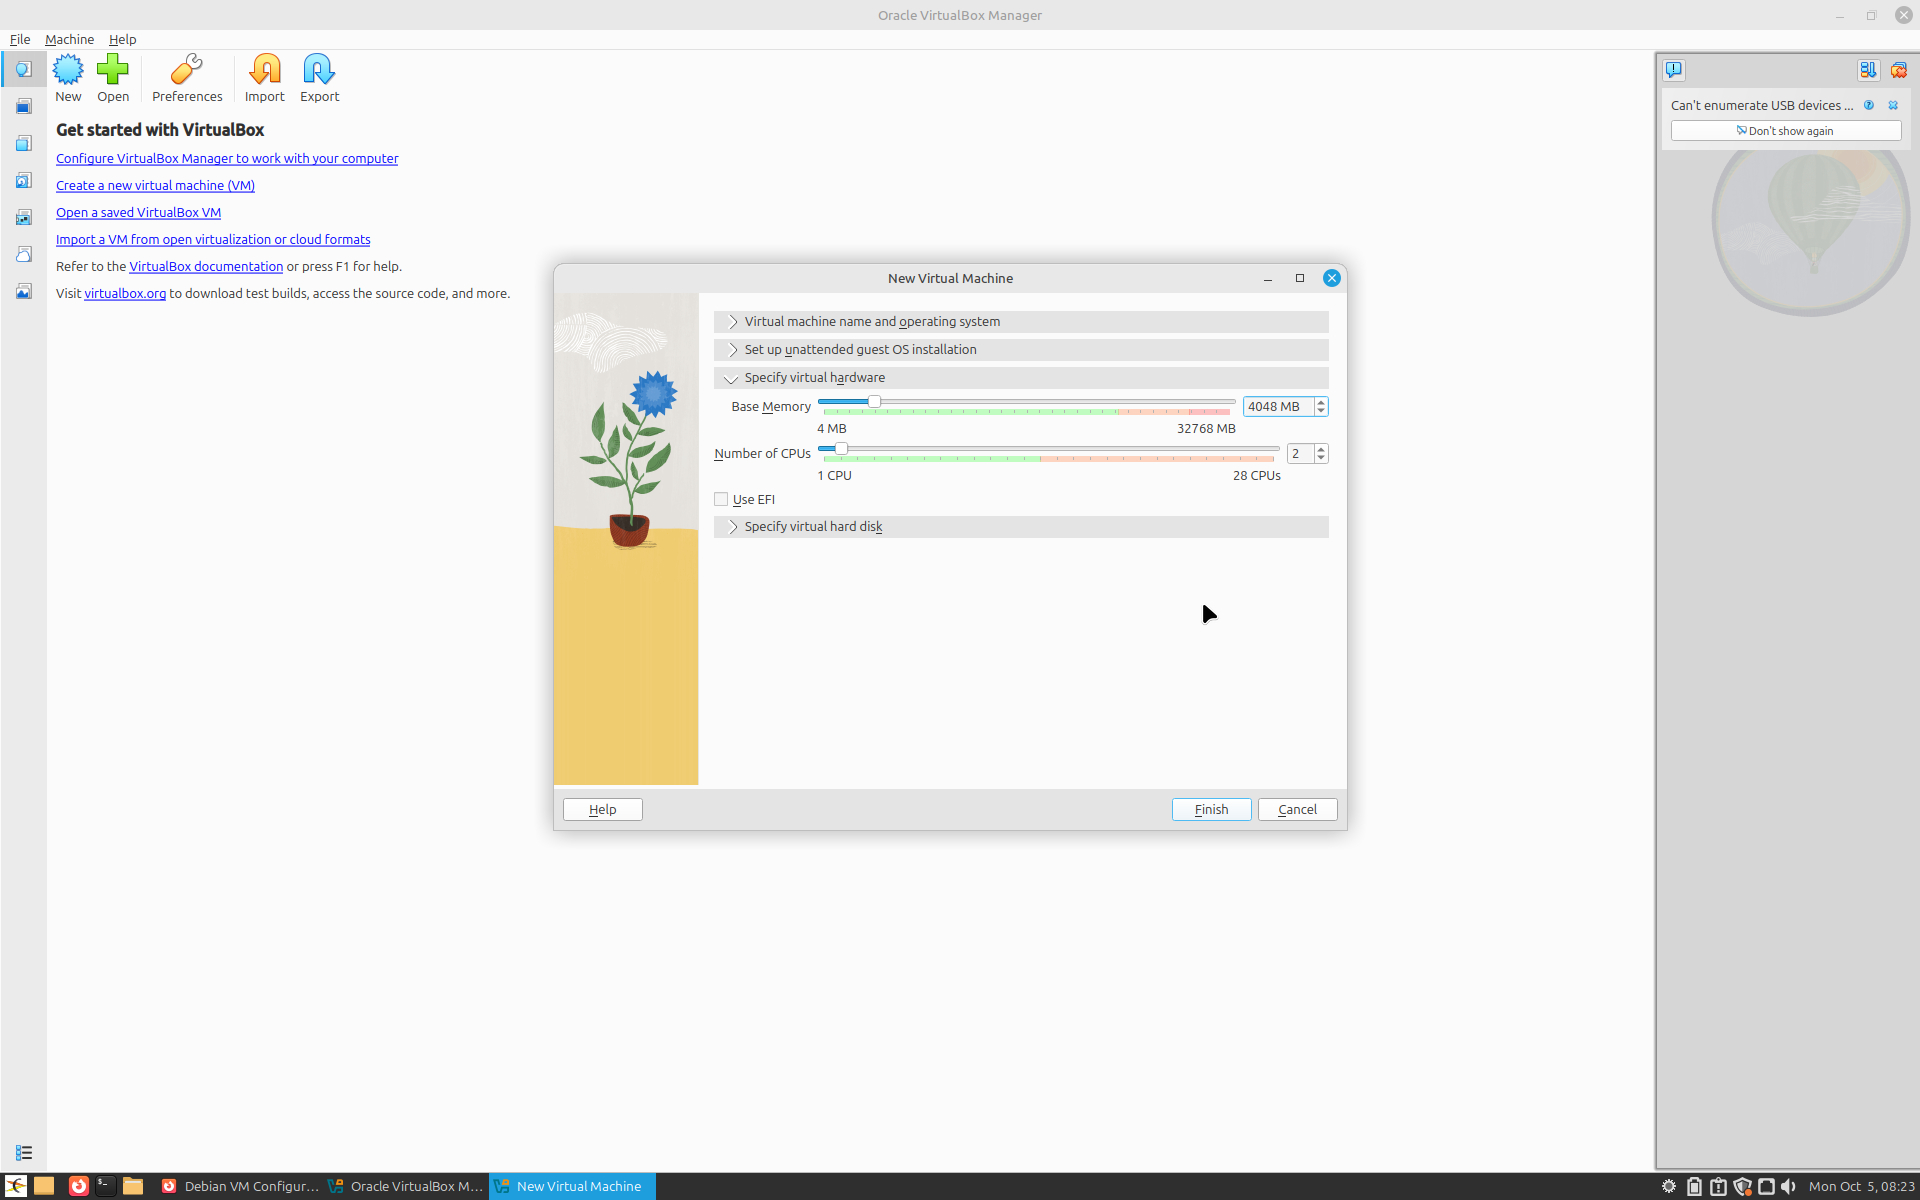
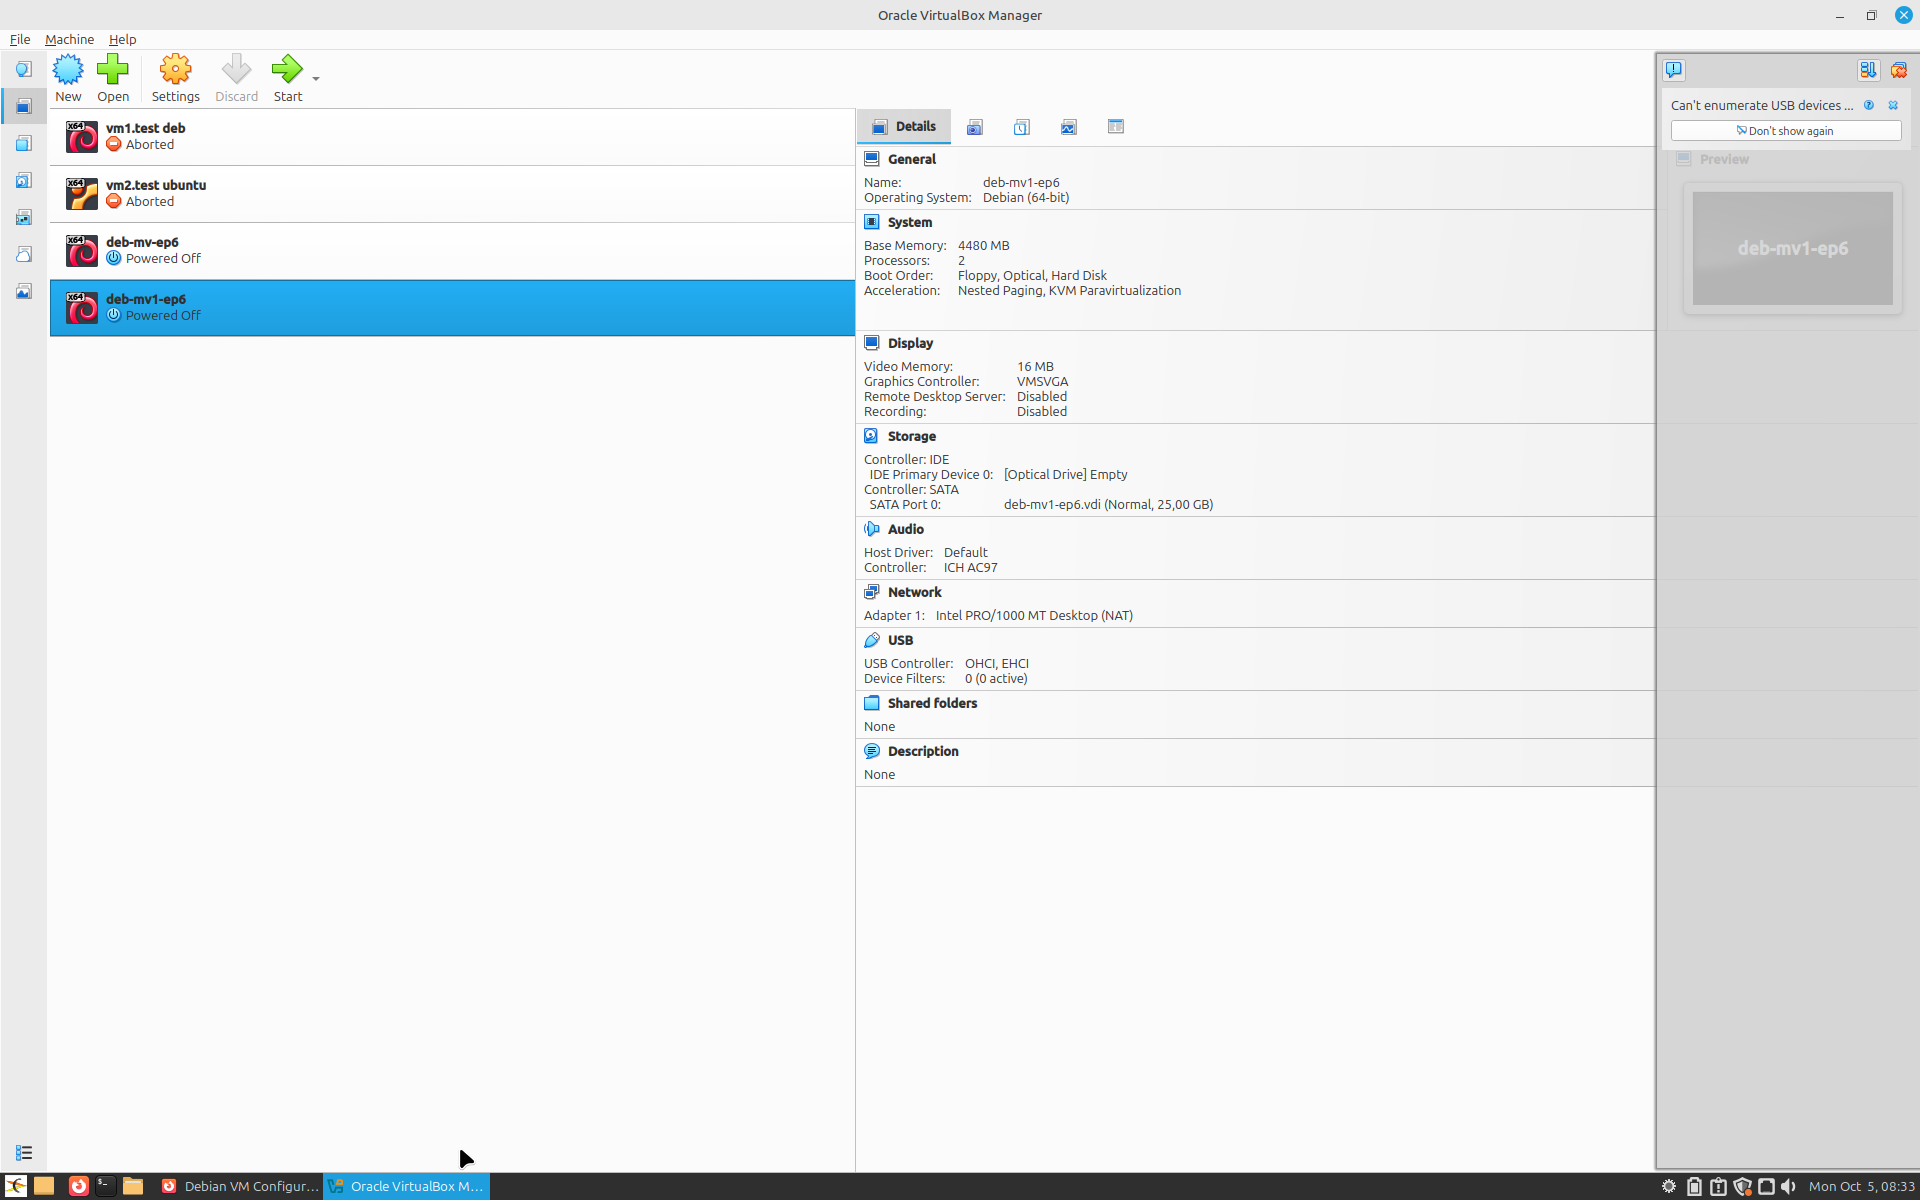
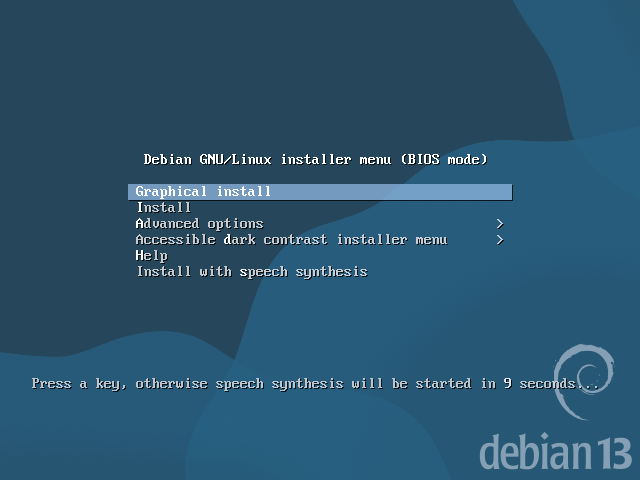
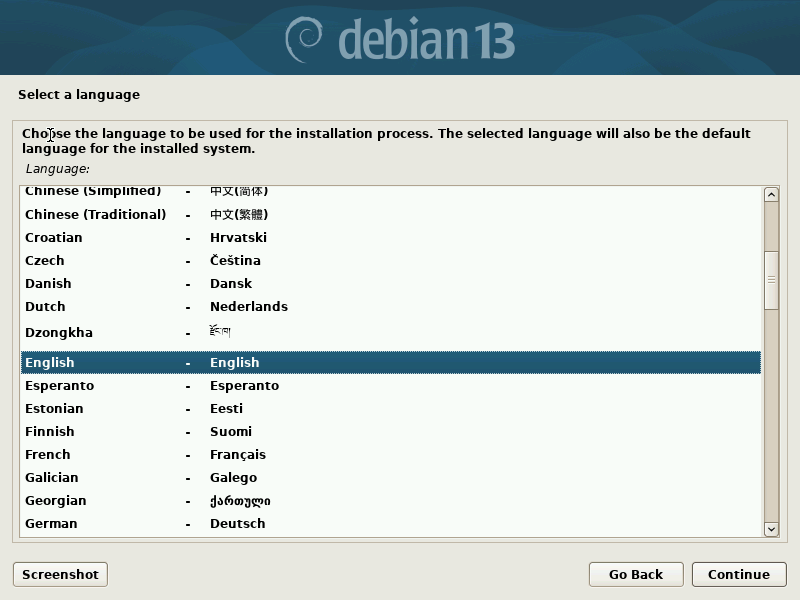
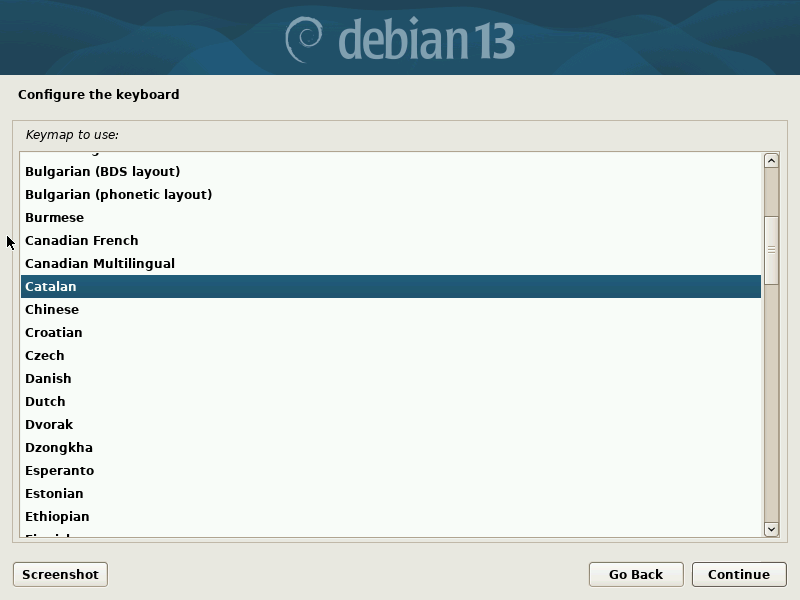
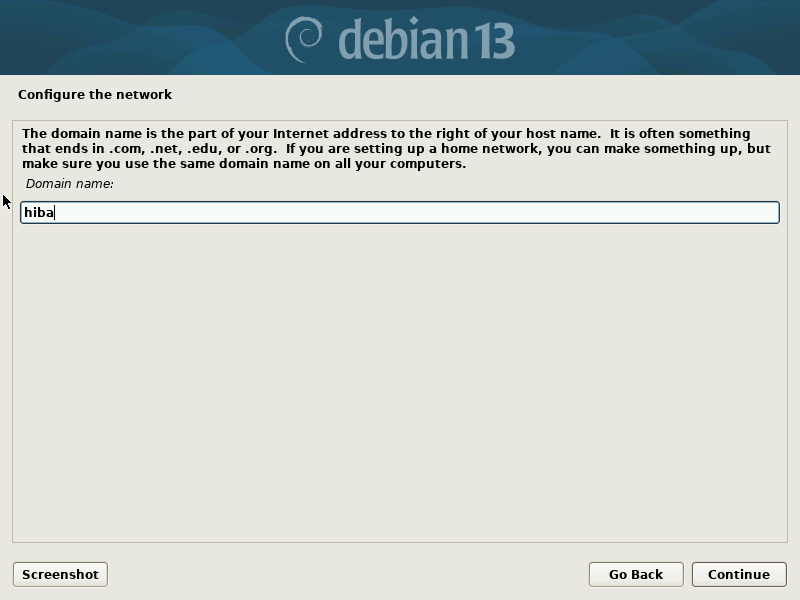
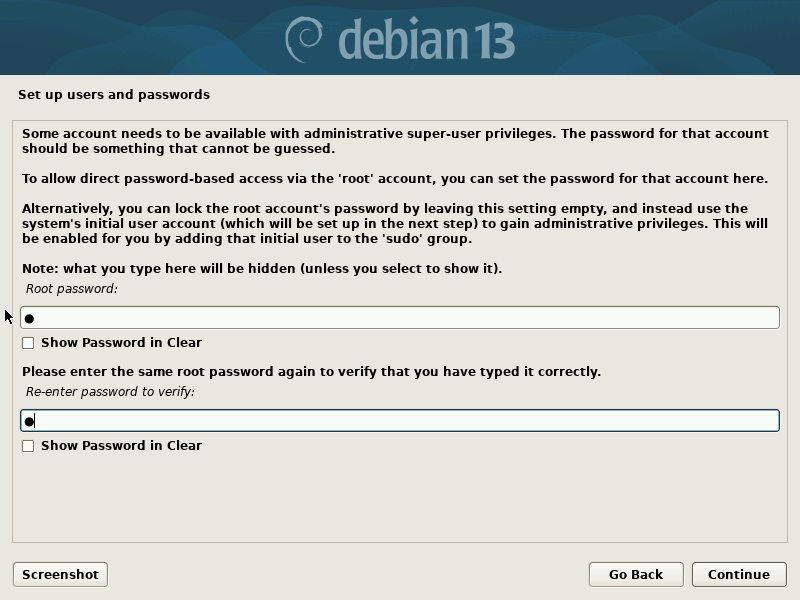
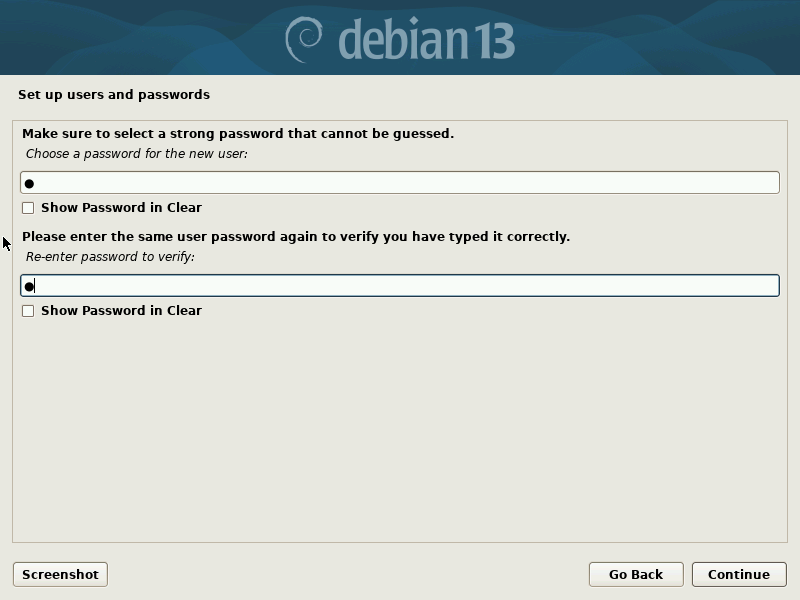
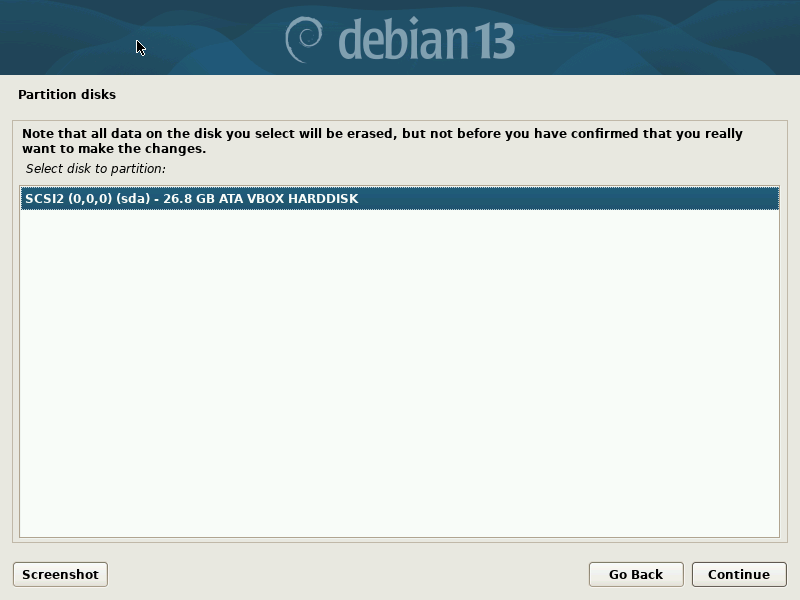
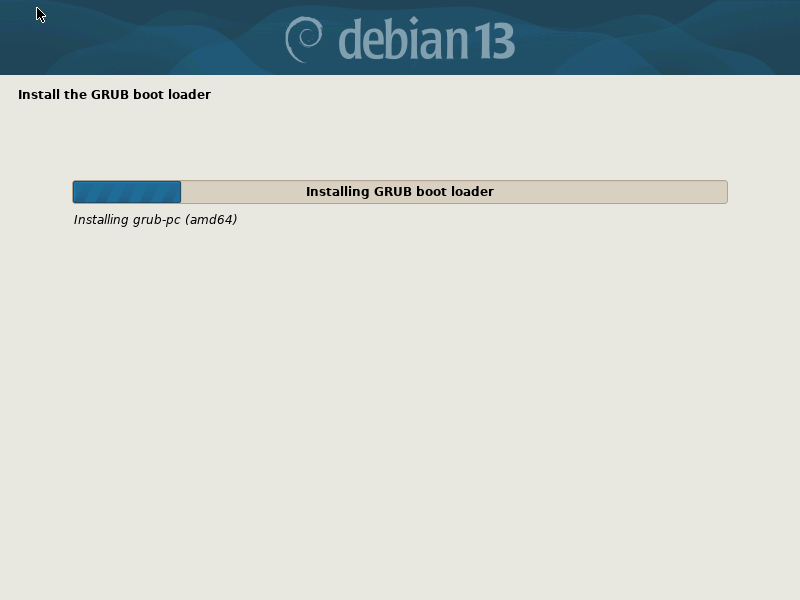
Seguiment de l’assistent d’instal·lació de Debian, des de la pantalla inicial fins a la selecció del programari i la instal·lació de GRUB.
# Entrar com a root per configurar sudo
su -

# Afegir l'usuari al grup sudo
usermod -aG sudo NOM_USUARI

# Verificar que l'usuari pertany al grup
groups NOM_USUARI
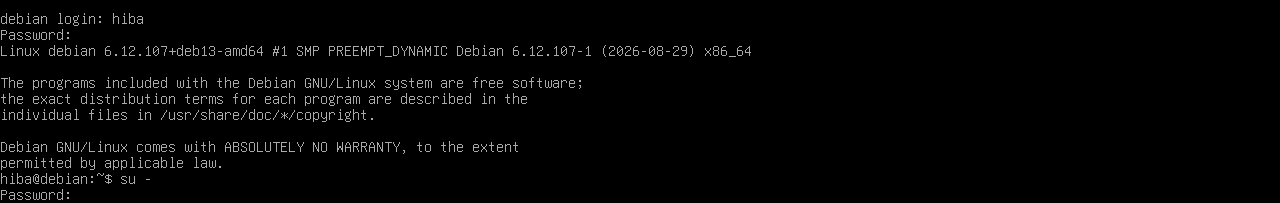
sudo — permet executar comandes d’administració de forma segura sense ser root.# Establir mode d'arrencada sense entorn gràfic sudo systemctl set-default multi-user.target # Reiniciar per aplicar el canvi sudo reboot
set-defaultsudo systemctl set-default multi-user.target executada i la confirmació del sistema. Aquesta comanda configura Debian per iniciar en mode text (multiusuari sense GUI) en cada arrencada, alliberant els recursos que consumiria un entorn gràfic.multi-user.target s’ha aplicat correctament. La màquina funciona completament com a servidor CLI, sense consum de recursos gràfics.# Comprovar interfícies i adreces IP ip addr # Comprovar la taula d'encaminament (gateway) ip route
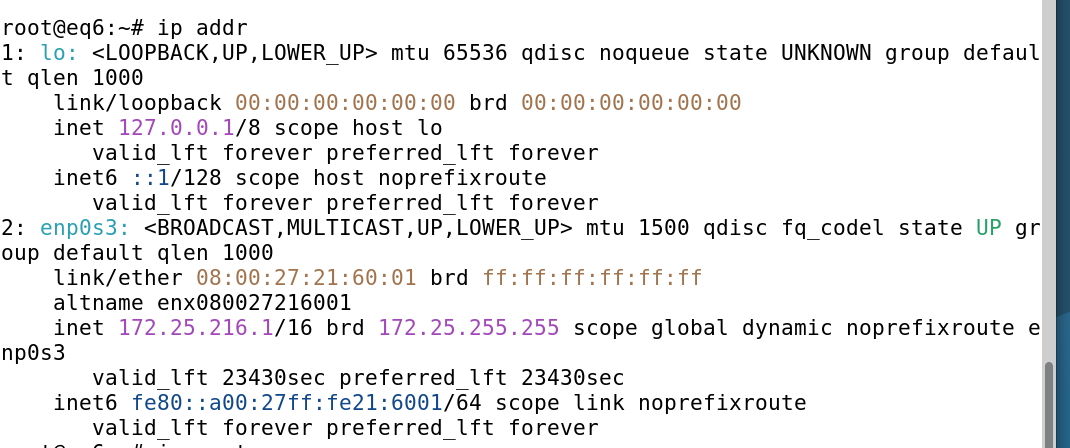
ip addr: la interfície de xarxa ha rebut una adreça IP via DHCP, confirmant que la connectivitat de xarxa funciona correctament.
ip route: ruta per defecte (gateway) configurada correctament via DHCP.# Actualitzar llista de paquets sudo apt update # Instal·lar tuned sudo apt install tuned -y # Activar el servei sudo systemctl enable --now tuned # Aplicar perfil de servidor (intenció) sudo tuned-adm profile throughput-performance
tuned.service no es trobava. Aquesta incidència es documenta honestament: la configuració d’optimització amb Tuned no va poder ser completada i no es presenta com a configuració finalitzada. Aquesta transparència és part del procés real d’implementació.tuned.servicesudo systemctl enable --now tuned. El sistema indica que la unitat tuned.service no es troba disponible. Aquesta evidència documenta la incidència real sense amagar-la, permetent diferenciar les configuracions completades de les que no s’han pogut verificar.# Instal·lar ClamAV i el dimoni sudo apt install -y clamav clamav-daemon # Actualitzar base de dades de virus sudo freshclam # Verificar que el servei funciona sudo systemctl status clamav-daemon
sudo apt install clamav clamav-daemon. Es veurien els paquets descarregant-se i instal·lant-se correctament. ClamAV proporciona una capa de protecció addicional per detectar fitxers potencialment maliciosos al servidor.sudo systemctl status clamav-daemon. El servei hauria d’aparèixer amb estat “active (running)” en verd, confirmant que l’antivirus està operatiu. La base de dades de signatures s’hauria actualitzat prèviament amb freshclam.# Instal·lar UFW sudo apt install ufw -y # Permetre SSH ABANS d'activar el firewall (important!) sudo ufw allow ssh # Activar el firewall sudo ufw enable # Verificar l'estat i les regles sudo ufw status
sudo ufw allow ssh. El sistema hauria de confirmar que la regla per al port 22 (SSH) ha estat afegida. Crítica: aquesta regla s’ha d’afegir obligatòriament abans d’activar UFW per no perdre l’accés remot al servidor.sudo ufw status — Firewall actiusudo ufw status. S’hauria de veure l’estat “Status: active” i la regla “22/tcp ALLOW Anywhere” confirmant que SSH està permès i el firewall bloqueja la resta de connexions no autoritzades.